Умный газовый счётчик — не просто прибор, показывающий объём потребления. Дистанционный сбор показаний, связь с сервером и управление программным обеспечением создают дополнительные требования к защите данных и разграничению доступа. Надёжная архитектура должна предотвращать несанкционированное изменение результатов измерений, защищать информацию абонентов и сохранять доступность необходимых функций.
Материал предназначен для газораспределительных организаций, производителей приборов, системных интеграторов и специалистов по закупкам. Он не утверждает, что конкретная модель EGC или другого производителя оснащена определёнными средствами защиты. Реальные характеристики подтверждаются документацией изделия, испытаниями и требованиями эксплуатирующей организации.
Из каких элементов складывается защищённая система учёта?
Границы доверия между прибором и сервером
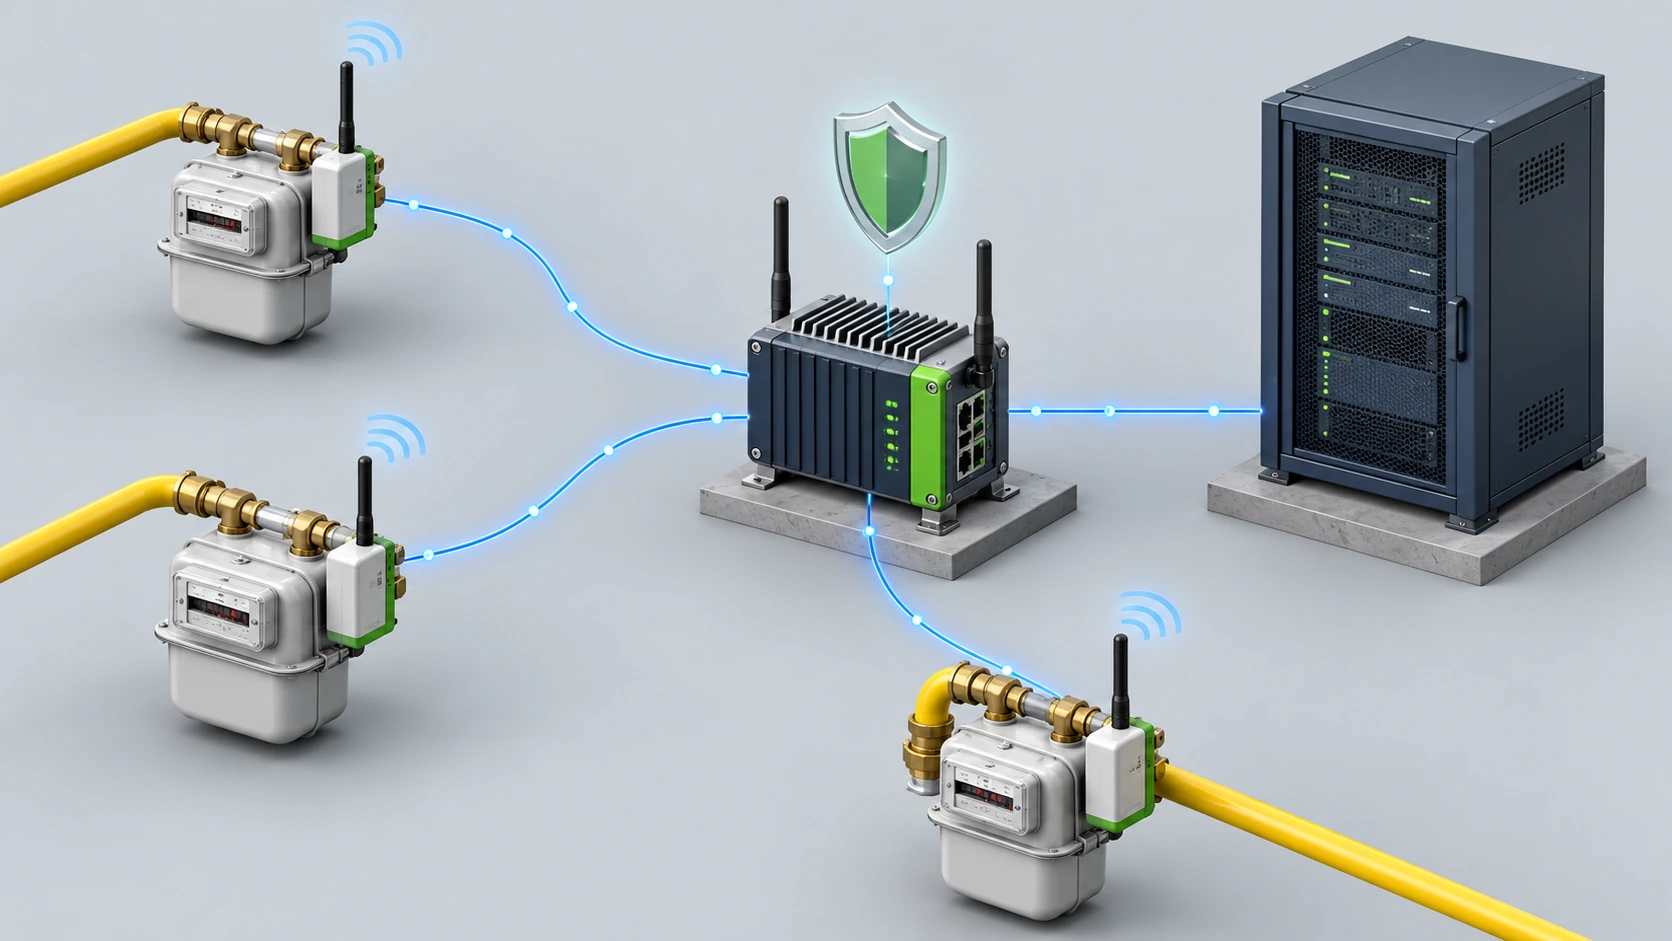
В системе дистанционного учёта могут присутствовать измерительный механизм, электронный отсчётный блок, модуль связи, сеть передачи, концентратор и центральная информационная система. В одних проектах эти функции объединены, в других распределены между несколькими устройствами. Каждый интерфейс облегчает обмен данными, но требует отдельной оценки рисков.
Граница доверия определяет, какой компонент вправе считывать показания, отправлять команды, менять настройки и устанавливать программное обеспечение. Сам факт подключения к сети не должен предоставлять право изменять метрологически значимые параметры. Роли и полномочия необходимо разграничивать ещё на стадии проектирования.
Три основные цели защиты измерительной информации
Конфиденциальность, целостность и доступность
Конфиденциальность ограничивает доступ посторонних к данным абонента. Подробный график расхода газа способен косвенно раскрывать режим присутствия людей или работы оборудования. Целостность означает защиту показаний, меток времени и идентификаторов от незаметного изменения. Доступность связана с сохранением необходимых функций системы.
Приоритет этих целей различается в зависимости от подсистемы. Для газовой инфраструктуры меры киберзащиты оцениваются вместе с требованиями безопасности и эксплуатационной надёжности. Нельзя считать удачным решение, которое мешает законному обслуживанию или нарушает метрологические функции.
Аутентификация приборов и управление криптографическими ключами
Опасность общего ключа для большого парка счётчиков
Центральная система должна достоверно определять, от какого разрешённого прибора получено сообщение. В зависимости от архитектуры сам счётчик также может проверять подлинность сервера. Для этого применяются криптографическая аутентификация и управляемые учётные данные. Серийный номер на корпусе сам по себе не подтверждает подлинность отправителя.
Если тысячи устройств используют один долговременный секрет, его раскрытие может затронуть значительную часть парка. Политика управления ключами должна охватывать безопасное создание и загрузку, защищённое хранение, замену, отзыв, регистрацию событий и вывод оборудования из эксплуатации. NIST SP 800-57 содержит общие рекомендации; алгоритмы и параметры выбирают с учётом конкретной системы.
Защита каналов AMR и AMI
Почему одного шифрования канала недостаточно
AMR обычно означает автоматизированное получение показаний. AMI может включать двустороннюю связь и более широкие функции управления, но их набор зависит от проекта. Наличие сотовой или радиосвязи само по себе не гарантирует подлинность и целостность прикладного сообщения.
Следует предусмотреть защиту от повторной передачи старых сообщений, контроль последовательности, обработку временных меток, ошибок и событий безопасности. Старые показания не должны автоматически приниматься за новые. При выборе протокола учитывают ресурс батареи, вычислительные ограничения, условия эксплуатации и архитектуру системы.
Безопасное обновление встроенного программного обеспечения
Проверка подлинности и восстановление после сбоя
Подключённым приборам могут потребоваться обновления для устранения ошибок и уязвимостей. Перед установкой необходимо проверить происхождение и целостность пакета. Проектирование должно учитывать обрыв передачи, отключение питания, восстановление доверенного состояния и предотвращение установки неподходящей версии.
Документ OIML D 31:2019 рассматривает идентификацию программного обеспечения, защиту метрологически значимых функций, регистрацию вмешательств и контроль изменений в средствах измерений. Поэтому обновление коммуникационного модуля нельзя автоматически считать не влияющим на юридически значимые функции учёта.
Журналы событий и признаки вмешательства
Тревога не равнозначна доказательству хищения газа
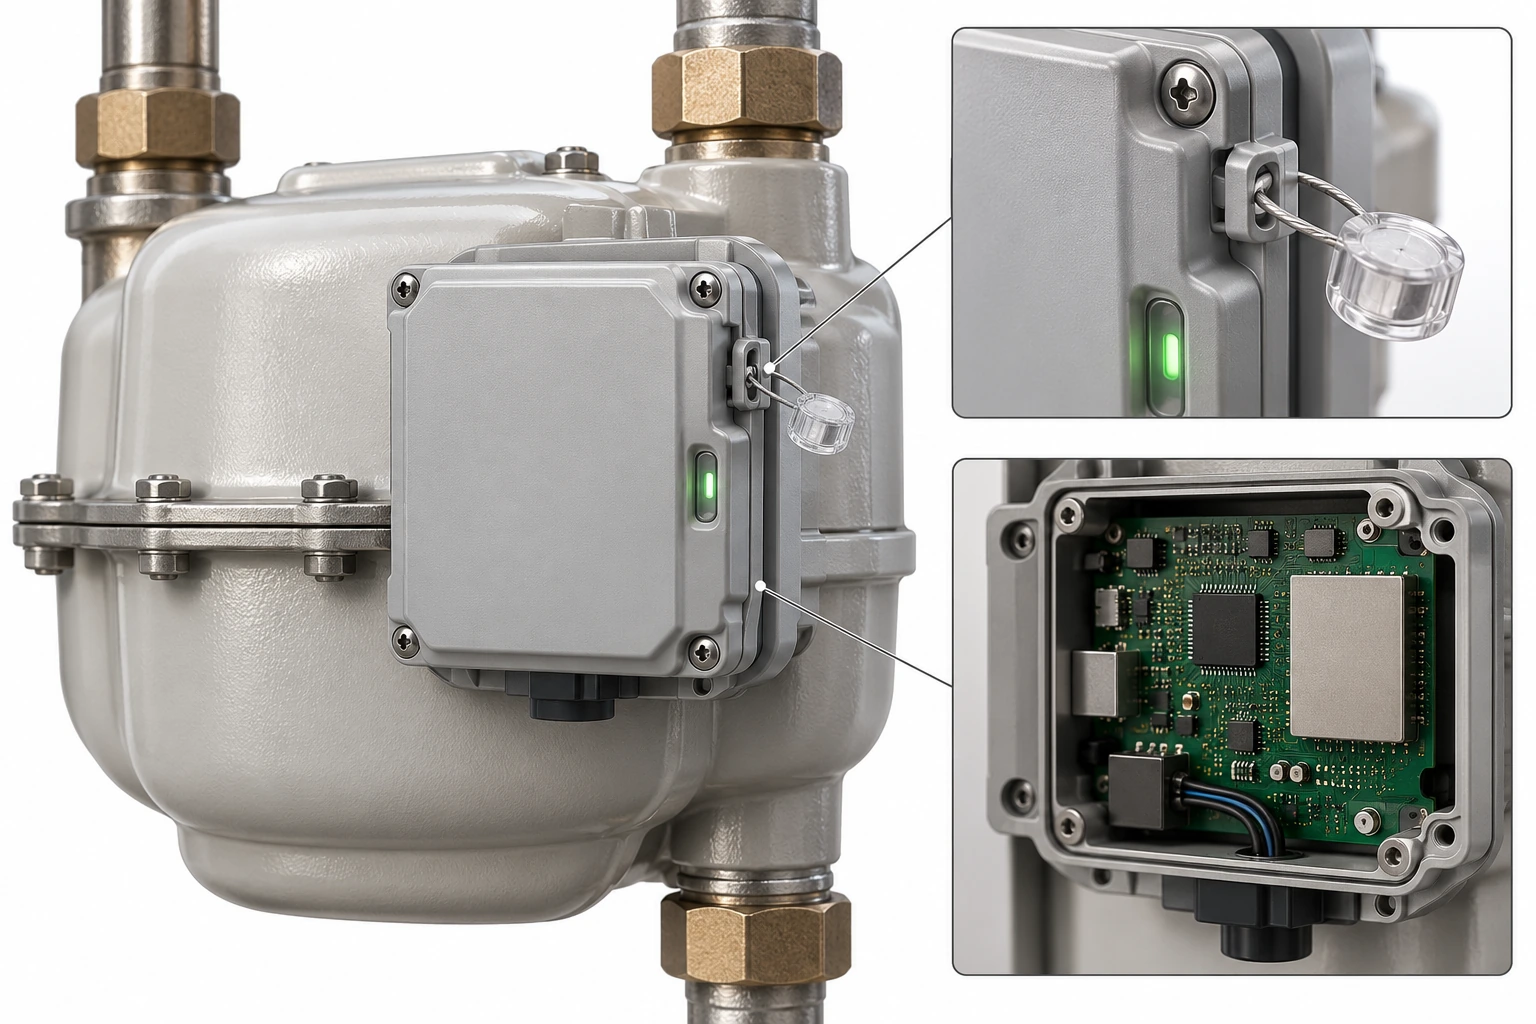
В журнал могут включаться неудачные попытки входа, изменение конфигурации, необычные разрывы связи, смена версии прошивки и вскрытие корпуса, если соответствующий датчик предусмотрен конструкцией. Польза журнала зависит от корректности времени, идентификаторов, сроков хранения и защиты записей от изменения.
Сигнал вмешательства сам по себе не доказывает умышленную манипуляцию, хищение газа или метрологическую неисправность. Нужны дополнительные сведения и проверка уполномоченными специалистами. Избыточный сбор детальных данных о потреблении может создавать отдельные риски для частной жизни.
Ответственность производителя, оператора и подрядчика
Безопасность не сводится к наличию микросхемы
Производитель документирует функции защиты, безопасную настройку, порядок обновления и ограничения изделия. Эксплуатирующая организация распределяет права, управляет учётными данными, отслеживает события, обеспечивает резервирование и ведёт учёт оборудования до списания. Подрядчикам предоставляют только необходимые полномочия, а выполненные изменения фиксируют.
Криптографический чип или слово «защищённый» в каталоге не доказывают безопасность всей системы. Важны испытания, обработка уязвимостей, обучение персонала и поддержка после монтажа. Руководство NIST SP 800-82 Rev. 3 подчёркивает необходимость учитывать надёжность и безопасность технологических систем.
Контрольный перечень для закупки умных счётчиков
Какие подтверждения запрашивать у поставщика?
В техническом задании следует указать состав собираемых данных, место хранения, круг пользователей и поведение системы при потере связи. Необходимо запросить проверяемые сведения об аутентификации, ключах, защите сообщений, обновлениях, журналах событий и безопасном выводе прибора из эксплуатации.
IEC 62443-4-2 описывает технические требования к компонентам систем промышленной автоматизации и управления. Применимость стандарта зависит от архитектуры проекта. Упоминание документа не является сертификатом конкретного газового счётчика и не доказывает его обязательность по законодательству Ирана.
| Область | Вопрос при оценке | Подтверждающий документ |
|---|---|---|
| Идентификация | Как проверяется подлинность прибора и сервера? | Описание механизма и протокол испытаний |
| Целостность | Как выявляют изменение и повтор сообщения? | Спецификация протокола и испытания |
| Ключи | Как выполняются выдача, замена и отзыв? | Политика жизненного цикла ключей |
| Прошивка | Проверяется ли пакет и возможен ли откат после сбоя? | Методика испытаний и история версий |
| События | Какие записи ведутся и как защищаются? | Пример журнала и политика хранения |
| Списание | Что происходит с ключами и данными прибора? | Процедура вывода из эксплуатации |
Кибербезопасность и точность измерений — разные характеристики
Выводы для газовой отрасли
Прибор может соответствовать метрологическим требованиям, но иметь недостатки в разграничении сетевого доступа. Возможна и обратная ситуация: хорошо защищённый канал связи не гарантирует точность измерения. Поэтому нужны две самостоятельные, но согласованные оценки — метрологическая и кибербезопасности на протяжении жизненного цикла.
Практический подход начинается с конкретных требований, проверяемых механизмов, распределения ответственности и поддерживаемой документации. Задача состоит в управлении рисками, а не в обещании абсолютной защиты или приписывании непроверенных возможностей отдельной модели счётчика.
Источники и пределы применимости стандартов
Источник 1: NIST SP 800-82 Rev. 3, руководство по безопасности технологических систем (2023): https://www.nist.gov/publications/guide-operational-technology-ot-security
Источник 2: OIML D 31:2019, общие требования к программно управляемым средствам измерений: https://www.oiml.org/en/files/pdf_d/d031-e19.pdf
Источник 3: NIST SP 800-57 Part 1 Rev. 5, управление криптографическими ключами (2020): https://csrc.nist.gov/pubs/sp/800/57/pt1/r5/final
Источник 4: IEC 62443-4-2:2019, требования к безопасности компонентов промышленных систем: https://webstore.iec.ch/en/publication/34421
Источники разъясняют общие технические принципы, но не подтверждают сертификацию изделий EGC, обязательность конкретных требований в Иране или наличие функций у отдельной модели.