کنتور گاز هوشمند فقط وسیلهای برای نمایش مصرف نیست. وقتی قرائت از راه دور، ارتباط با سامانه مرکزی یا مدیریت نرمافزار به آن افزوده میشود، امنیت داده و دسترسی نیز بخشی از کیفیت سامانه اندازهگیری خواهد بود. یک طراحی مناسب باید هم محرمانگی اطلاعات مشترک را در نظر بگیرد و هم از تغییر غیرمجاز دادههای اندازهگیری و اختلال در دسترسپذیری جلوگیری کند.
این مطلب یک راهنمای آموزشی برای مدیران شبکه، پیمانکاران، طراحان سامانه و تولیدکنندگان تجهیزات گاز است. هیچ ویژگی امنیتی مشخصی به کنتورهای شرکت کنترل گاز اکباتان یا سایر محصولات نسبت داده نمیشود؛ قابلیت واقعی هر مدل باید با مستندات سازنده، گزارش آزمون و الزامات بهرهبردار سنجیده شود.
کنتور هوشمند از نظر امنیتی چه اجزایی دارد؟
مرز اعتماد میان کنتور و سامانه مرکزی
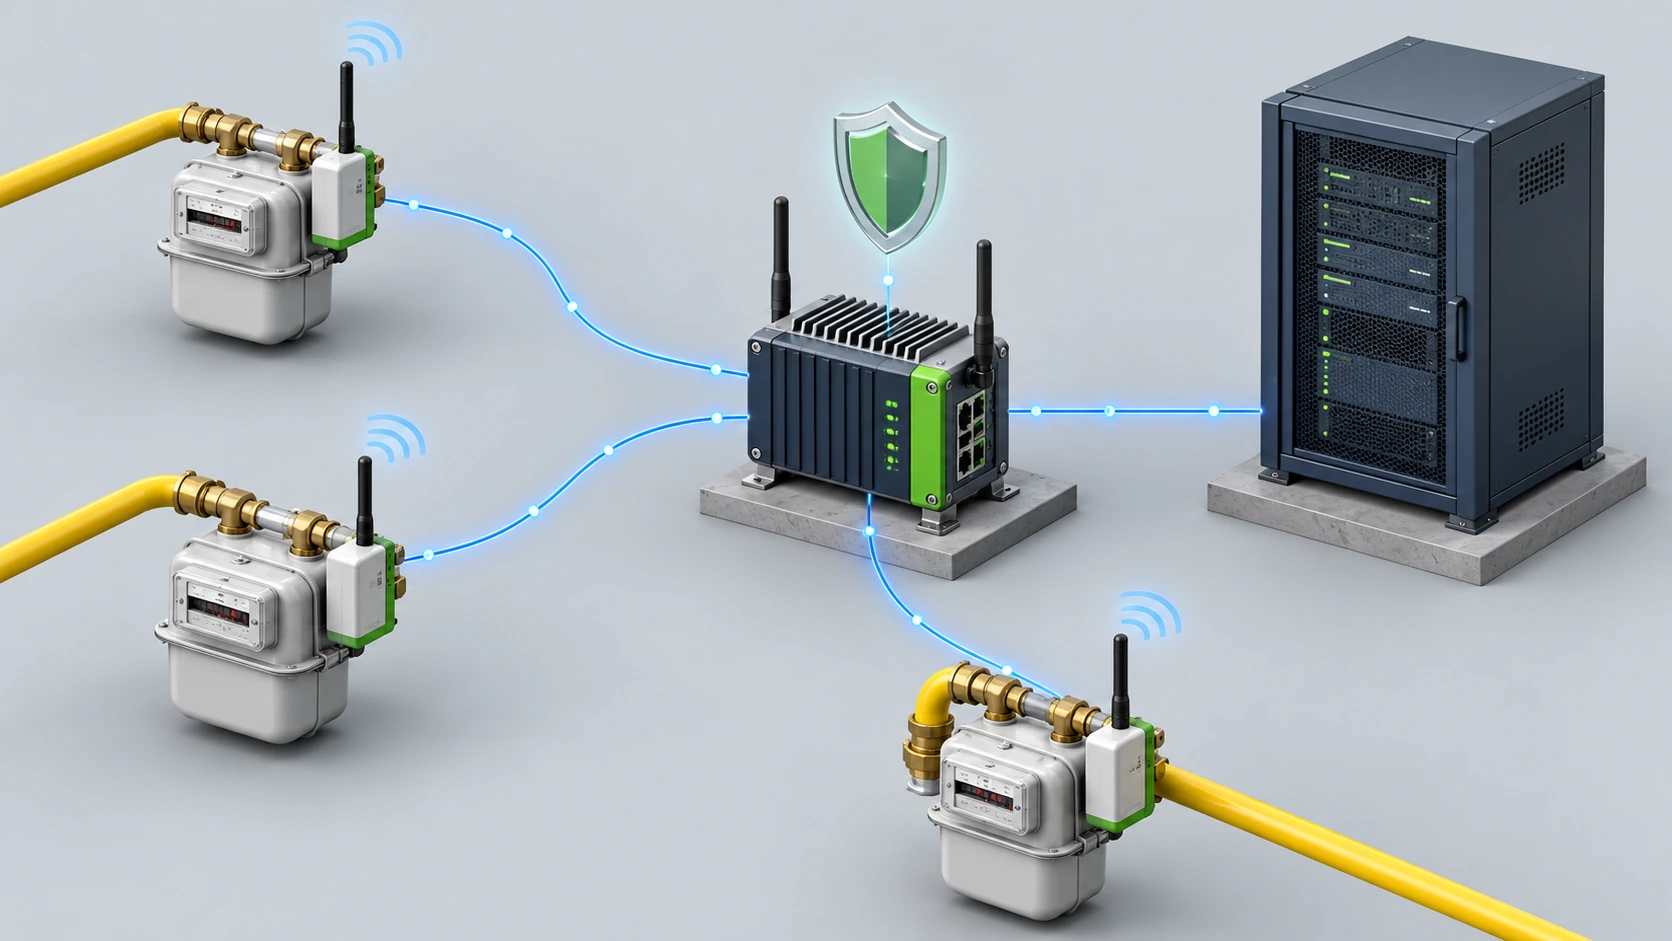
در معماری متداول قرائت هوشمند، چند لایه ممکن است وجود داشته باشد: بخش اندازهگیری و ثبت مصرف، ماژول ارتباطی، شبکه انتقال، درگاه جمعآوری داده و سامانه مدیریت اطلاعات. بسته به طراحی، این لایهها میتوانند در یک تجهیز یکپارچه یا در اجزای جداگانه پیادهسازی شوند. هر اتصال جدید، مسیری برای انتقال اطلاعات و در عین حال سطحی برای ارزیابی ریسک ایجاد میکند.
مرز اعتماد یعنی مشخص باشد کدام جزء اجازه دارد داده بخواند، فرمان بفرستد، تنظیمات را تغییر دهد یا نرمافزار را بهروزرسانی کند. نباید صرف اتصال به شبکه، اختیار تغییر پارامترهای قانونی اندازهگیری ایجاد شود. تفکیک وظایف و محدودسازی دسترسی از ابتدا در طراحی معماری اهمیت دارد.
سه هدف اصلی امنیت دادههای اندازهگیری
محرمانگی، یکپارچگی و دسترسپذیری
محرمانگی به معنای جلوگیری از مشاهده غیرمجاز اطلاعات است؛ برای مثال الگوی زمانی مصرف مشترک ممکن است اطلاعاتی درباره حضور افراد در ساختمان آشکار کند. یکپارچگی به این معناست که حجم ثبتشده، زمان قرائت و شناسه تجهیز در مسیر انتقال یا ذخیرهسازی بدون مجوز تغییر نکنند. دسترسپذیری نیز به تداوم کارکرد ضروری سامانه مربوط است.
اولویت این سه هدف برای همه اجزا یکسان نیست. در سامانه مرتبط با زیرساخت گاز، قابلیت اطمینان عملیاتی و ایمنی باید در کنار حفاظت سایبری ارزیابی شود. راهکار امنیتی نباید بدون بررسی مهندسی باعث اختلال در عملکرد مترولوژیک یا رویههای ایمنی شود.
احراز هویت دستگاه و مدیریت کلید رمزنگاری
چرا رمز عبور مشترک راهکار مناسبی نیست؟
سامانه مرکزی باید بتواند تشخیص دهد پیام از کدام دستگاه مجاز آمده است و دستگاه نیز در صورت نیاز، اصالت طرف مقابل را بررسی کند. این کار میتواند با سازوکارهای احراز هویت رمزنگاریشده، شناسههای یکتا و مدیریت چرخه عمر اعتبارنامهها انجام شود. صرف داشتن شماره سریال یا شناسه روی بدنه، اثبات رمزنگاریشده هویت نیست.
بهکارگیری کلید ثابت و یکسان در شمار زیادی تجهیز، پیامد افشای یک کلید را گسترده میکند. سیاست مناسب باید تولید و تخصیص امن کلید، نگهداری محافظتشده، امکان ابطال یا جایگزینی، ثبت رخداد و خروج امن تجهیز از سرویس را پوشش دهد. NIST SP 800-57 راهنمای عمومی مدیریت کلید است؛ انتخاب الگوریتم و طول کلید باید با نیاز سامانه و مقررات قابل اعمال انجام شود.
امنیت ارتباطات در AMR و AMI
رمزنگاری مسیر کافی نیست
AMR معمولاً به قرائت خودکار اشاره دارد و AMI میتواند ارتباطات و قابلیتهای مدیریتی گستردهتری داشته باشد؛ اما امکانات دقیق هر پروژه باید از اسناد فنی آن استخراج شود. شبکه سلولی، رادیویی یا سایر بسترها بهتنهایی تضمینکننده اصالت و یکپارچگی پیام کاربردی نیستند. حفاظت ارتباطات باید در سطح مناسب معماری، از دستگاه تا سامانه دریافتکننده، طراحی شود.
علاوه بر محرمانگی، کنترل تکرار پیام، ترتیب و زمانبندی، ثبت وقایع و مدیریت خطا اهمیت دارد. پیام قدیمی یا تکراری نباید بدون بررسی بهعنوان قرائت تازه پذیرفته شود. انتخاب سازوکار دقیق به پروتکل، محدودیت انرژی و توان پردازشی تجهیز بستگی دارد؛ نمیتوان یک پروتکل را بدون آزمون برای همه کنتورها تجویز کرد.
بهروزرسانی امن نرمافزار و میانافزار
امضای دیجیتال، بازیابی و ردپای تغییرات
در تجهیز متصل، اصلاح آسیبپذیری ممکن است نیازمند بهروزرسانی میانافزار باشد. بسته بهروزرسانی باید از منبع مجاز دریافت و پیش از نصب از نظر اصالت و تمامیت بررسی شود. طراحی مناسب باید شکست فرایند، قطع برق، بازگشت به نسخه قابلاعتماد و جلوگیری از نصب نسخه غیرمجاز را نیز بررسی کند.
OIML D 31:2019 برای ابزارهای اندازهگیری دارای نرمافزار، موضوع حفاظت بخشهای مرتبط با اندازهشناسی قانونی، شناسایی نرمافزار، کنترل تغییر و ثبت شواهد مداخله را مطرح میکند. بنابراین بهروزرسانی بخش ارتباطی نباید بدون ارزیابی اثر آن بر نرمافزار یا پارامترهای قانونی اندازهگیری انجام شود.
ثبت رویداد و تشخیص دستکاری
تفاوت هشدار امنیتی با اثبات تقلب
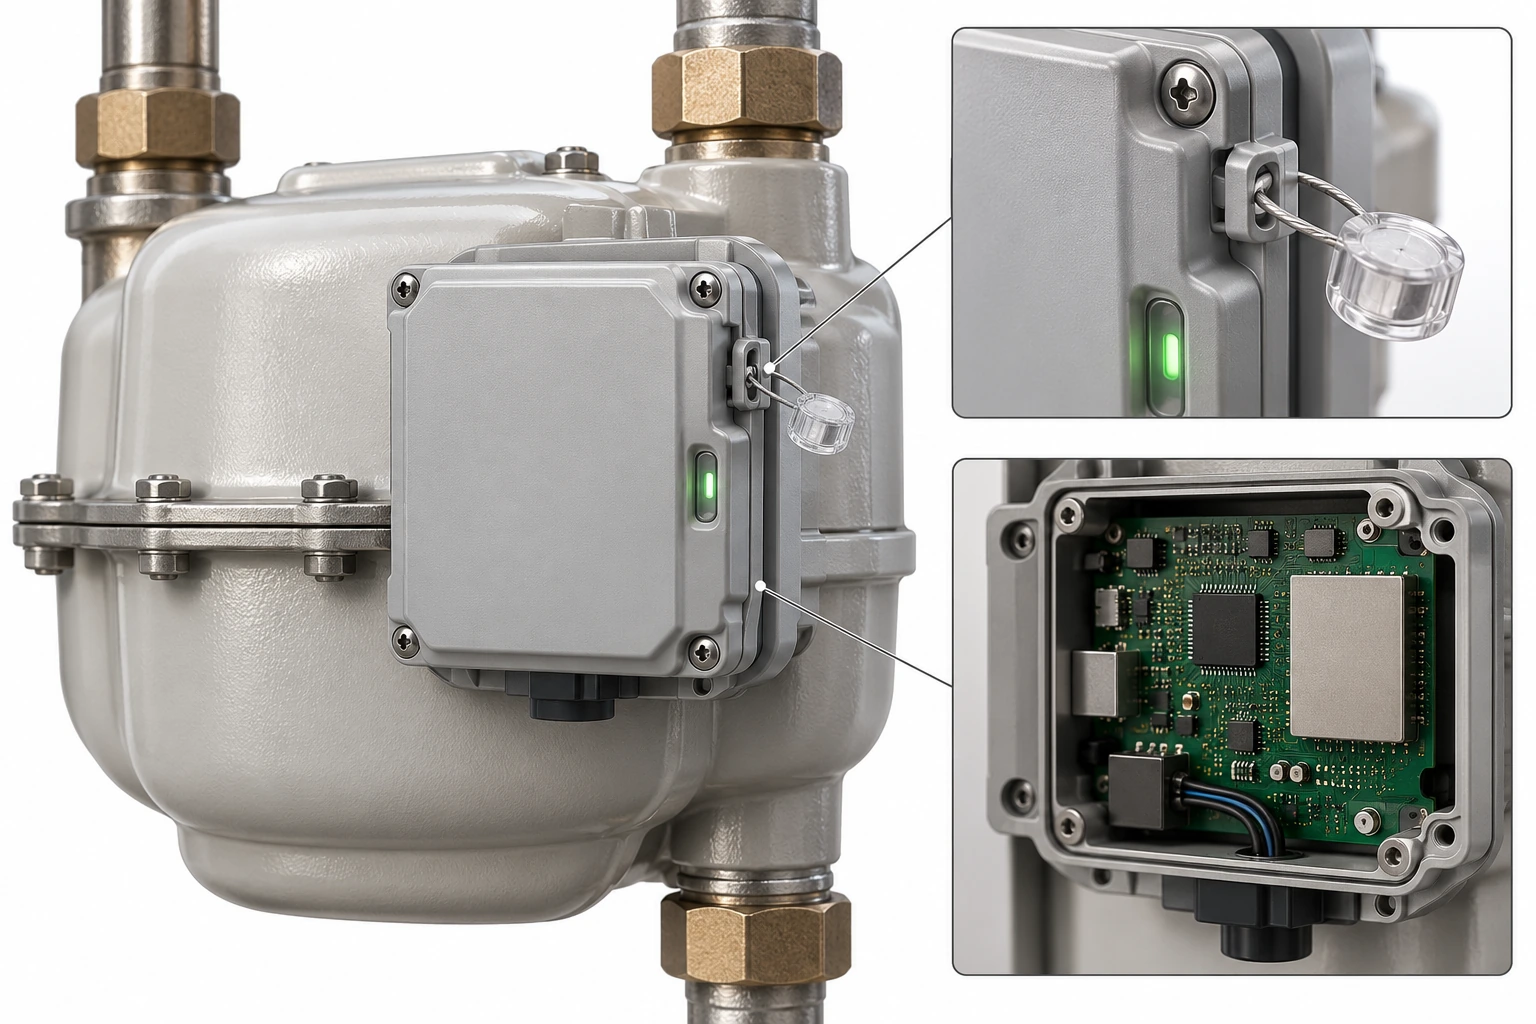
رخدادهایی مانند تلاش ورود ناموفق، تغییر پیکربندی، قطع و وصل غیرعادی ارتباط، بازشدن محفظه در تجهیز دارای حسگر مربوط و تغییر نسخه نرمافزار میتوانند برای بررسی ثبت شوند. کیفیت لاگ به صحت ساعت، حفاظت در برابر حذف یا تغییر، شناسه رویداد و روش انتقال امن وابسته است.
هشدار بهتنهایی اثبات دستکاری عمدی، سرقت گاز یا خرابی مترولوژیک نیست. ارزیابی باید با دستورالعمل بهرهبردار، دادههای تکمیلی و بررسی متخصص مجاز انجام شود. همچنین نگهداری بیش از اندازه جزئیات مصرف یا رویدادها میتواند ریسک حریم خصوصی ایجاد کند.
نقش تولیدکننده، بهرهبردار و پیمانکار
امنیت یک قابلیت صرفاً سختافزاری نیست
تولیدکننده باید محدوده قابلیتهای اعلامشده، روش پیکربندی امن، فرآیند بهروزرسانی و محدودیتهای محصول را مستند کند. بهرهبردار مسئول تعریف نقشها، نگهداری اعتبارنامهها، پایش رخدادها، پشتیبانگیری و مدیریت چرخه عمر داراییهاست. پیمانکار نصب و خدمات نیز باید به کمترین دسترسی لازم محدود باشد و تغییرات او قابل ردیابی بماند.
وجود تراشه رمزنگاری یا عبارت «امن» در بروشور برای نتیجهگیری درباره امنیت سامانه کافی نیست. آزمون مستقل، مدیریت آسیبپذیری، آموزش افراد و پشتیبانی پس از نصب باید همراه با ویژگیهای فنی ارزیابی شوند. راهنمای NIST SP 800-82 Rev.3 بر تناسب کنترلها با الزامات ایمنی و قابلیت اطمینان فناوری عملیاتی تأکید دارد.
چکلیست ارزیابی امنیت برای خرید کنتور هوشمند
پرسشهایی که باید در اسناد مناقصه بیاید
پیش از خرید، باید مشخص شود چه دادههایی جمعآوری میشوند، کجا ذخیره میشوند، چه کسانی به آنها دسترسی دارند و در زمان قطع ارتباط چه اتفاقی میافتد. سپس سازوکار احراز هویت، مدیریت کلید، حفاظت پیام، بهروزرسانی، ثبت وقایع و پایان عمر تجهیز باید با مدارک قابل راستیآزمایی بررسی شود.
استاندارد IEC 62443-4-2 چارچوبی برای الزامات فنی امنیت اجزای سامانههای کنترل و اتوماسیون صنعتی ارائه میکند؛ اما اشاره به این استاندارد به معنای صدور گواهی برای هر کنتور یا الزام خودکار آن در ایران نیست. تناسب دامنه استاندارد با معماری و مقررات پروژه باید جداگانه تعیین شود.
| حوزه ارزیابی | پرسش کلیدی | مدرک مورد انتظار |
|---|---|---|
| هویت تجهیز | آیا دستگاه و سامانه مرکزی متقابلاً اعتبارسنجی میشوند؟ | شرح سازوکار و نتایج آزمون |
| حفاظت پیام | چگونه تغییر یا تکرار پیام تشخیص داده میشود؟ | مستند پروتکل و آزمون یکپارچگی |
| کلیدها | تولید، جایگزینی و ابطال کلید چگونه انجام میشود؟ | سیاست چرخه عمر کلید |
| بهروزرسانی | آیا اصالت بسته و بازیابی پس از شکست بررسی میشود؟ | روش آزمون و گزارش نسخهها |
| رویدادها | چه وقایعی ثبت و محافظت میشوند؟ | نمونه لاگ و سیاست نگهداری |
| پایان عمر | داده و اعتبارنامه تجهیز بازنشسته چگونه مدیریت میشود؟ | رویه خروج از سرویس |
امنیت سایبری و دقت اندازهگیری یک موضوع نیستند
جمعبندی برای صنعت کنتور گاز ایران
ممکن است کنتوری از نظر مترولوژیک در آزمونهای مربوط عملکرد مطلوبی داشته باشد اما کنترل دسترسی شبکه آن ناکافی باشد؛ عکس این وضعیت نیز ممکن است. ارزیابی کیفیت یک کنتور متصل باید دو مسیر مستقل ولی هماهنگ داشته باشد: صحت و قابلیت ردیابی اندازهگیری، و امنیت چرخه عمر نرمافزار و ارتباطات.
برای شرکتهای سازنده و شبکههای گاز ایران، مسیر قابل دفاع از تعریف نیاز واقعی پروژه آغاز میشود: مشخصات امنیتی قابل آزمون، مسئولیتهای روشن، برنامه نگهداری و مستندات قابل استناد. هدف، کاهش ریسک در طول عمر تجهیز است، نه ادعای امنیت مطلق یا نسبت دادن قابلیت اثباتنشده به یک محصول.
منابع و حدود کاربرد استانداردها
منبع ۱: NIST SP 800-82 Rev.3، راهنمای امنیت فناوری عملیاتی (۲۰۲۳): https://www.nist.gov/publications/guide-operational-technology-ot-security
منبع ۲: OIML D 31:2019، الزامات عمومی ابزارهای اندازهگیری کنترلشده با نرمافزار: https://www.oiml.org/en/files/pdf_d/d031-e19.pdf
منبع ۳: NIST SP 800-57 Part 1 Rev.5، راهنمای مدیریت کلید رمزنگاری (۲۰۲۰): https://csrc.nist.gov/pubs/sp/800/57/pt1/r5/final
منبع ۴: IEC 62443-4-2:2019، الزامات امنیت اجزای سامانههای کنترل صنعتی: https://webstore.iec.ch/en/publication/34421
این اسناد برای توضیح اصول عمومی فنی بهکار رفتهاند؛ نه برای اثبات تأییدیه محصولات اکباتان، الزامات حقوقی خاص ایران یا اجرای این قابلیتها در یک مدل معین.